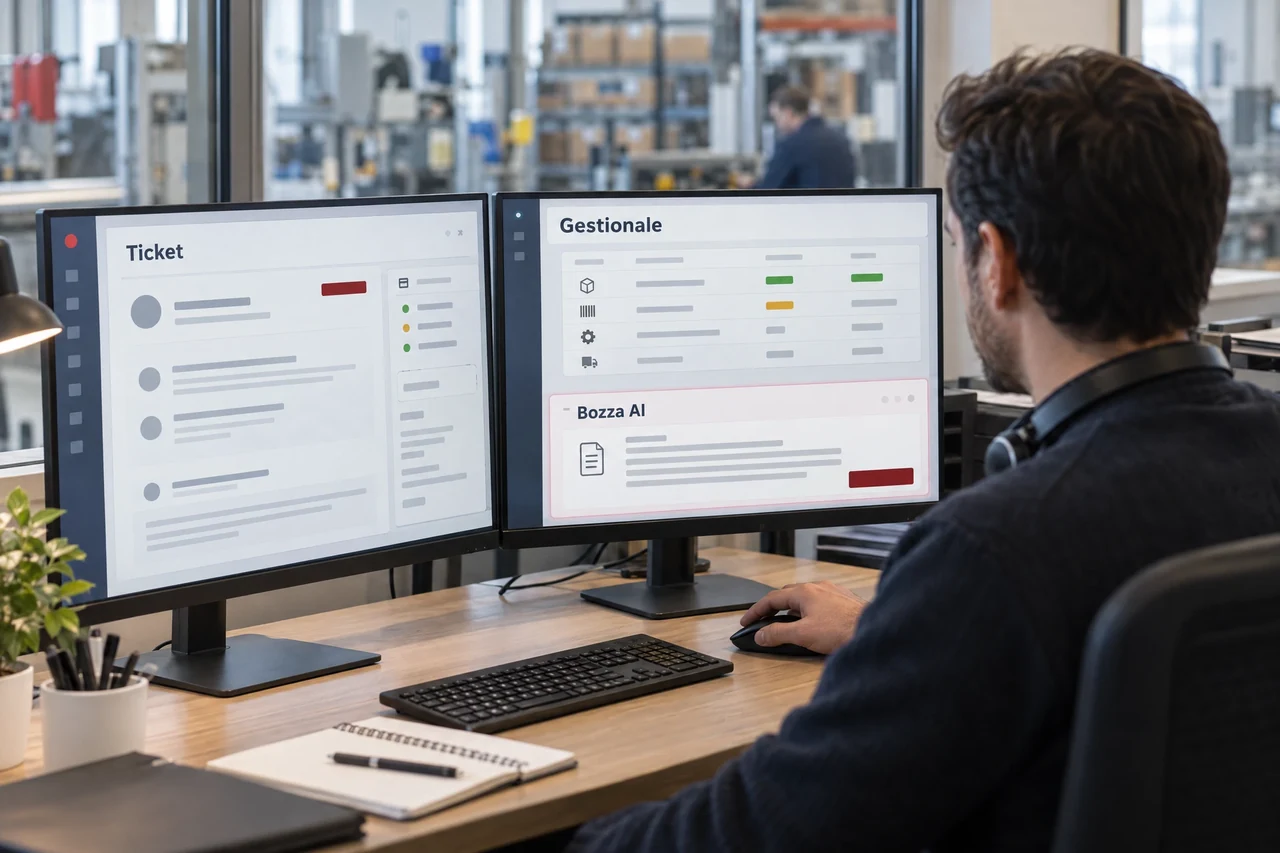
Gestionale, ERP e CRM contengono spesso informazioni operative diverse ma collegate. Il CRM serve normalmente a seguire relazioni, opportunità e attività; il gestionale registra processi come ordini, magazzino, fatture o assistenza. L’integrazione utile non parte dalla domanda «quale AI colleghiamo?», ma da «quale passaggio oggi richiede ricerca, confronto o una bozza e come capiremo che è migliorato?». Questa guida propone un metodo per definire quel collegamento prima di acquistare un connettore o sviluppare un’API.
Prima del collegamento: descrivere una sola decisione
Un caso d’uso iniziale deve avere un destinatario e un confine. «Usare l’AI nel CRM» è troppo ampio. «Preparare per l’addetto una bozza di riepilogo della richiesta aperta, usando solo i ticket dello stesso cliente» è una descrizione verificabile. La persona può confrontare la bozza con le fonti e decidere se utilizzarla.
Scrivi una breve scheda di integrazione con sei campi: decisione o attività assistita; utente che riceve l’output; sistema che è fonte primaria; campi autorizzati in ingresso; eventuale azione in uscita; misura che indicherà se il test è utile. Aggiungi ciò che resta escluso. L’esclusione è importante quanto il perimetro: ad esempio, non importare note riservate, allegati non necessari o intere anagrafiche solo perché l’API le rende disponibili.
API, connettore e importazione non sono la stessa cosa
Un’API è un’interfaccia con cui un programma chiede dati o invia istruzioni a un altro programma. Un connettore è un componente già pronto che utilizza una o più API e traduce campi e passaggi. Un’esportazione periodica di file può essere utile per un’analisi, ma non offre di per sé autorizzazioni granulari o aggiornamento controllato. Prima di scegliere, chiedi al fornitore quali endpoint usa, quali campi legge e scrive, quale identità tecnica impiega e dove rimangono log ed errori.
La scelta non è fra «integrare» e «non integrare». Esistono gradi di integrazione. Un primo rilascio può limitarsi a lettura e suggerimento dentro una schermata già usata dal team. Le scritture automatiche, le modifiche di prezzo, l’invio di messaggi o la chiusura di ticket meritano una fase successiva, con regole e approvazioni esplicite.
Il metodo dei cinque cancelli
Per evitare che un progetto tecnico si trasformi in un accesso indistinto ai sistemi, usa cinque cancelli. Si passa al cancello successivo solo quando il precedente è descritto e accettato dal responsabile del processo. Il metodo vale sia per un prodotto standard sia per un’integrazione su misura.
- Cancello 1 — utilità. Formula il risultato atteso in termini di lavoro. Indica chi lo controlla e quale alternativa attuale verrà confrontata. Se nessuno può giudicare una risposta come utile, incompleta o errata, il caso non è pronto per l’automazione.
- Cancello 2 — fonte e campi. Nomina la fonte di verità per ogni dato. Elenca i campi indispensabili e il loro significato. Un codice cliente, ad esempio, può servire per collegare record; una nota interna con dettagli personali può non servire per classificare una richiesta.
- Cancello 3 — identità e permessi. Definisci un account tecnico dedicato, i sistemi raggiungibili, le operazioni consentite e quelle negate. Il principio pratico è il privilegio minimo: l’integrazione riceve solo ciò che serve al compito, non i privilegi dell’utente più potente.
- Cancello 4 — prova e tracciabilità. Stabilisci che cosa verrà registrato: identificativo della richiesta, versione del prompt o della regola, fonte richiamata, output, approvazione e risultato dell’azione. La registrazione va progettata senza trasformare i log in un archivio indiscriminato di contenuti personali.
- Cancello 5 — rilascio e arresto. Decidi prima del test chi può sospendere il flusso, come revocare le credenziali e come correggere un record se l’AI sbaglia. Inserisci anche una data per riesaminare scope, qualità e costi.
Il profilo del NIST per l’AI generativa è una risorsa volontaria che invita a considerare affidabilità e rischio lungo progettazione, uso e valutazione. Per una PMI non richiede un apparato burocratico: i cinque cancelli trasformano quel principio in un dossier breve, leggibile da chi lavora nel processo e da chi configura i sistemi.
Dati: progettare il minimo utile, non il massimo disponibile
Quando l’integrazione tratta dati personali, la scelta dei campi non è soltanto una decisione tecnica. Il GDPR richiede che i dati siano adeguati, pertinenti e limitati a quanto necessario per le finalità dichiarate; richiama inoltre misure tecniche e organizzative nella progettazione. Tradotto nel progetto: separa i campi indispensabili da quelli solo comodi, definisci una finalità comprensibile e verifica per quanto tempo output e log debbano restare disponibili.
Non basta chiamare un campo «anonimo». Un ID cliente può rendere nuovamente collegabile un’informazione ad una persona se l’altro sistema possiede la chiave di collegamento. Valuta quindi con chi gestisce privacy e sicurezza quali dati inviare al servizio AI, quale ruolo hanno i fornitori coinvolti, dove avviene il trattamento e quali istruzioni contrattuali o organizzative sono necessarie. Se il caso include categorie particolari di dati, decisioni su persone, dipendenti o altri impatti rilevanti, fermati e chiedi una valutazione specialistica prima del pilota.
Una matrice semplice per scegliere il livello di accesso
| Tipo di attività | Accesso iniziale prudente | Controllo prima dell’effetto |
|---|---|---|
| Sintesi o classificazione di record | Lettura dei soli campi dichiarati | Confronto dell’operatore con il record fonte |
| Creazione di bozza in CRM | Scrittura in campo “bozza” separato | Approvazione umana prima di rendere visibile o inviare |
| Modifica di dati operativi | Nessuna scrittura nel primo rilascio | Regola verificata, autorizzazione nominativa e possibilità di annullare |
| Azione con effetto economico o su persone | Nessuna esecuzione autonoma | Valutazione dedicata di processo, rischio e responsabilità |
La tabella non classifica legalmente un sistema e non sostituisce verifiche di settore. È una griglia di prudenza: più l’effetto è difficile da annullare o incide su qualcuno, meno ha senso farlo compiere a un flusso non supervisionato.
Permessi e API: rendere visibile ciò che il collegamento può fare
Un’integrazione robusta usa identità tecniche distinte da quelle personali, token non condivisi tra ambienti e autorizzazioni limitate a funzioni e oggetti definiti. Crea un registro essenziale: nome del connettore, proprietario interno, sistemi coinvolti, endpoint, permessi di lettura e scrittura, data di revisione e procedura di revoca. Quel registro evita che una chiave dimenticata sopravviva a un cambio di fornitore o a una modifica del processo.
Il rischio non riguarda solo la password. L’elenco OWASP API Security Top 10 richiama, tra gli altri, autorizzazioni insufficienti su singoli oggetti e proprietà, autenticazione debole, configurazioni errate, inventari API non aggiornati e consumo non limitato di risorse. In pratica, una richiesta valida per il record A non deve poter leggere il record B soltanto cambiando un identificativo. Anche una risposta ricevuta da un’API esterna va trattata come dato da validare, non come istruzione affidabile per il gestionale.
- Consenti solo gli endpoint e i metodi necessari; disabilita funzioni amministrative e di test non usate.
- Separa ambiente di prova e ambiente operativo. Non riutilizzare automaticamente credenziali, basi dati o webhook.
- Imposta limiti di chiamata e soglie di costo compatibili con il caso d’uso, poi avvisa chi presidia il processo quando vengono superate.
- Conserva una mappa aggiornata delle integrazioni attive, incluse versione dell’API e dipendenze terze.
Tracciabilità: dal testo generato al record di origine
Un output utile deve rispondere a due domande: da quale record o documento deriva e che cosa è stato fatto dopo. Per ogni esecuzione registra almeno un identificativo tecnico, l’ora, la versione della configurazione, la fonte o i campi consultati, l’esito del controllo e l’eventuale azione. Non significa salvare tutto il prompt o ogni dato inviato: definisci contenuto, accesso e conservazione dei log in proporzione allo scopo.
La tracciabilità serve anche a correggere. Se cambia un listino, una regola di classificazione o la struttura del CRM, puoi individuare le bozze prodotte con la configurazione precedente e riesaminarle. Se non puoi ricostruire perché un dato è comparso nell’output, non far dipendere da quell’output una modifica operativa.
Le competenze contano quanto i log. Il regolamento europeo sull’AI tratta l’alfabetizzazione AI come la capacità di comprendere applicazione corretta, limiti e interpretazione dell’output nel contesto d’uso. Nel team del pilota chiarisci quindi chi sa correggere una bozza, chi segnala un’anomalia, chi può approvare un’azione e quando l’AI va ignorata. Non presentare un suggerimento come dato certo solo perché arriva dentro il gestionale.
Rollout: prima osservare, poi proporre, infine agire
Il rollout più sicuro procede per livelli. Nel livello di osservazione l’integrazione legge esempi autorizzati e produce risultati che non entrano nel flusso di lavoro. Nel livello di proposta crea una bozza o una coda di revisione; l’operatore confronta output e fonte, annotando errori e correzioni. Solo dopo criteri di accettazione condivisi si valuta una scrittura limitata, reversibile e registrata.
Prima di iniziare, definisci pochi indicatori operativi: percentuale di bozze accettate senza correzioni sostanziali, casi inviati correttamente in revisione, tempo impiegato dall’operatore e numero di errori che avrebbero avuto effetto senza il controllo. I numeri non dimostrano da soli il valore del progetto, ma rendono esplicito se la configurazione va mantenuta, modificata o sospesa.
Esempio ipotetico: una bozza per le richieste di assistenza
Immaginiamo una PMI manifatturiera che riceve richieste dopo vendita nel CRM e consulta nel gestionale solo lo stato dell’ordine. L’obiettivo non è chiudere ticket automaticamente, ma preparare una bozza di riepilogo per l’addetto. La scheda di integrazione autorizza il connettore a leggere ID ticket, categoria prodotto, stato ordine e storico della medesima richiesta. Esclude note HR, condizioni riservate e l’intera anagrafica clienti.
Nel primo test l’AI restituisce categoria proposta, elenco dei dati trovati e testo della bozza in un campo separato. L’addetto verifica il ticket fonte e decide se usarla. Il registro annota ID del ticket, configurazione utilizzata, esito “approvata”, “corretta” o “scartata” e motivazione sintetica. Nessun messaggio parte verso il cliente e nessun ordine viene cambiato. Se il team osserva che le fonti sono spesso incomplete, non amplia subito le autorizzazioni: prima corregge la qualità dei dati o la regola di recupero.
Questo è un esempio didattico, non un benchmark né una configurazione adatta a ogni impresa. Cambiano responsabilità e controlli se l’output alimenta previsioni, condizioni economiche, selezione di persone o processi regolati.
Checklist prima di collegare AI, ERP e CRM
- La decisione assistita è formulata in una frase e ha un responsabile operativo.
- Ogni campo in ingresso ha finalità, fonte di verità e motivo di necessità.
- Il connettore ha un’identità dedicata e autorizzazioni minime, documentate e revocabili.
- Le operazioni di scrittura sono assenti, approvate o reversibili in modo esplicito.
- Ambiente di prova, credenziali e dati sono separati da quelli operativi secondo il caso.
- Esistono log utili per ricostruire fonte, configurazione, controllo e correzione.
- Sono fissati proprietario, soglie di anomalia, procedura di stop e data di revisione.
- Gli utenti coinvolti sanno distinguere una proposta AI da un’informazione verificata.
Se la checklist rivela che non esiste ancora una fonte affidabile o un proprietario del processo, il passo utile non è collegare più dati. È risolvere quel limite e rimandare l’integrazione. Per impostare un perimetro tecnico partendo dall’attività reale, si può approfondire il servizio soluzioni di intelligenza artificiale per aziende, senza assumere che esista una configurazione standard valida per tutti.
Domande frequenti
Serve per forza un’API?
No. L’API è spesso il modo più controllabile per scambiare dati fra sistemi, ma un primo pilota può usare esportazioni ristrette o una revisione manuale se sono più proporzionate al rischio. Il criterio è poter definire cosa passa, chi lo controlla e come tornare indietro.
Un connettore standard elimina le verifiche?
No. Riduce il lavoro di sviluppo, ma non decide quali campi siano necessari, quali permessi assegnare o chi approvi l’effetto di un output. Anche il connettore standard va censito, provato e riesaminato quando cambiano processo o versione.
Da dove cominciare se CRM e gestionale contengono dati incoerenti?
Parti da un caso in sola lettura e da un insieme ridotto di record. Concorda quale sistema è fonte per ciascun campo e misura gli scarti. Collegare una fonte incoerente a un modello non la rende più attendibile; può soltanto rendere più veloce la diffusione dell’errore.
Se vuoi descrivere volontariamente il tuo caso, l’assistente in fondo alla pagina può essere un punto di partenza per indicare processo, sistemi già presenti e risultato atteso. Evita di inserire credenziali, dati personali non necessari o informazioni riservate: il confronto utile può iniziare dal perimetro del lavoro, non dall’esportazione completa dei dati.