Per una PMI, la domanda pratica non è “quale agente comprare?”, ma quale azione circoscritta può essere resa più ordinata senza perdere controllo. Un buon primo caso d’uso riduce passaggi manuali ripetitivi, lascia chiara la responsabilità umana e permette di misurare gli errori prima di estendere l’autonomia.
Da una risposta a un’azione: dove cambia il lavoro
Un assistente conversazionale riceve una domanda e restituisce testo. Può essere molto utile, ma la sua interazione può finire lì. Un agente, nella definizione operativa usata in questa guida, riceve un obiettivo e può eseguire più passaggi: interpretare lo stato di una pratica, consultare una fonte o un’applicazione collegata, scegliere tra alternative predefinite e preparare o chiamare uno strumento.
Lo strumento può essere, per esempio, una ricerca in un archivio, la creazione di una bozza di attività o l’aggiornamento di un campo non critico. Il modello linguistico non deve però ricevere un accesso generale ai sistemi aziendali. Il componente che esegue l’azione deve verificare identità, autorizzazione, parametri e regole prima di procedere. È una distinzione decisiva: una frase plausibile dell’AI non è una prova che l’azione sia appropriata.
| Elemento | Risposta AI | Agente con confini |
|---|---|---|
| Obiettivo | Rispondere a una richiesta | Portare una pratica a uno stato previsto |
| Output | Testo, sintesi o bozza | Proposta di azione o chiamata a uno strumento consentito |
| Contesto | Prompt e documenti forniti | Prompt, fonti autorizzate, stato del processo e regole |
| Controllo | Revisione di chi legge | Permessi, validazione, soglie di approvazione e registri |
Questa tabella non sostituisce la valutazione tecnica. Serve a evitare una confusione frequente: dare accesso a un software non trasforma un chatbot in un processo affidabile. Il valore dell’intelligenza artificiale agentica nelle aziende nasce dall’unione di compito, dati e controllo, non dalla sola capacità di dialogare.
Le quattro parti che un agente deve rendere visibili
1. Obiettivo e criterio di chiusura
L’obiettivo deve essere osservabile. “Aiuta l’amministrazione” è troppo vago; “segnala al referente le anagrafiche fornitore con certificazione in scadenza entro 30 giorni” è verificabile. Occorre anche definire quando l’agente si ferma: pratica inoltrata alla coda giusta, bozza pronta per revisione, oppure anomalia assegnata a una persona.
2. Fonti e strumenti consentiti
Elenca le fonti che l’agente può leggere e gli strumenti che può usare. Per ciascuno, specifica se l’accesso è di sola lettura, se può creare una bozza o se può modificare un dato. OWASP raccomanda di concedere il minimo insieme di strumenti necessario, con permessi distinti per strumento e per risorsa, e di richiedere autorizzazioni esplicite per operazioni sensibili. La guida OWASP sulla sicurezza degli agenti indica inoltre che la verifica dell’autorizzazione deve vivere nel componente di esecuzione, non solo nelle istruzioni date al modello.
3. Regole di decisione e soglie
Un agente non dovrebbe dedurre da solo policy commerciali, eccezioni contrattuali o priorità che l’azienda non ha espresso. Trasforma invece le regole in condizioni leggibili: campi obbligatori, elenco di stati ammessi, importi oltre i quali è necessaria approvazione, destinatari autorizzati, fasce orarie o limiti di volume. Se mancano dati o una regola non copre il caso, l’esito corretto è “ferma e segnala”, non una scelta creativa.
4. Traccia e possibilità di intervento
Per ogni esecuzione conserva almeno obiettivo, dati o identificativi utilizzati, regola applicata, proposta o azione, esito del controllo e responsabile dell’eventuale approvazione. La traccia deve essere utile a ricostruire un problema, non una copia indiscriminata di contenuti personali o riservati. Prevedi anche un interruttore di stop, una coda per le eccezioni e, quando possibile, un modo chiaro per annullare l’effetto dell’azione.
Il metodo A.C.T.A. per scegliere il primo caso d’uso
Per non partire da una demo generica, una PMI può usare il metodo A.C.T.A. È una griglia operativa, non uno standard o una certificazione. Aiuta a decidere se un’attività è pronta per essere affidata a un agente e con quale autonomia.
- A — Azione: descrivi un singolo risultato da ottenere e il punto del processo in cui avviene. Indica chi oggi lo fa, quanto spesso e quale errore concreto vuoi ridurre.
- C — Confini: separa ciò che l’agente può leggere, proporre e fare. Inserisci fonti affidabili, dati da escludere, utenti o ruoli autorizzati e azioni vietate.
- T — Test: prepara casi normali, incompleti, duplicati e volutamente ambigui. Per ogni caso definisci l’esito atteso, compreso il rifiuto o l’escalation a una persona.
- A — Affidamento: assegna un responsabile di processo, stabilisci chi approva le azioni a rischio e fissa una verifica periodica su campione, errori, eccezioni e modifiche alle fonti.
Il passaggio “Test” è spesso trascurato. I modelli generativi possono produrre contenuti errati con tono sicuro; il profilo NIST per l’AI generativa chiama questo fenomeno confabulation e raccomanda di verificare fonti e citazioni in test prima dell’uso e nel monitoraggio successivo. Il profilo NIST AI 600-1 propone inoltre di documentare la performance in condizioni simili al contesto di impiego. Per un agente, il test deve quindi includere anche gli effetti delle chiamate agli strumenti, non soltanto la qualità della risposta testuale.
Una griglia semplice per decidere quanta autonomia concedere
L’autonomia non è una scelta binaria. Conviene attribuirla per singola azione, non per agente nel suo insieme. La stessa soluzione può leggere un dato senza intervento, creare una bozza con controllo successivo e richiedere approvazione prima di una comunicazione esterna.
| Azione | Effetto potenziale | Presidio prudente |
|---|---|---|
| Leggere stati da una fonte interna autorizzata | Basso, se i dati sono corretti e l’accesso è limitato | Sola lettura, registro delle consultazioni e limiti di ricerca |
| Creare un’attività interna con dati precompilati | Medio: errore, duplicazione o assegnazione errata | Regole sui campi, controllo dei duplicati e revisione a campione |
| Inviare un messaggio a cliente o fornitore | Alto: effetto esterno e possibile impegno reputazionale | Anteprima, approvazione legata a destinatario e testo, registro |
| Modificare condizioni, scadenze o dati amministrativi rilevanti | Alto o critico: impatto operativo, economico o su persone | Decisione umana, autorizzazione forte e controlli indipendenti |
Per le azioni distruttive, finanziarie, amministrative o visibili all’esterno, OWASP suggerisce di separare la proposta dell’agente dall’esecuzione e di legare l’approvazione alla singola operazione, con soggetto, strumento, risorsa, parametri e scadenza. Questo evita che un’approvazione generica venga riutilizzata per qualcosa di diverso. Le indicazioni OWASP raccomandano anche di fallire in modo sicuro quando mancano classificazione del rischio, autorizzazione o registrazione dell’azione.
Un esempio ipotetico: controllare scadenze senza sostituirsi al referente
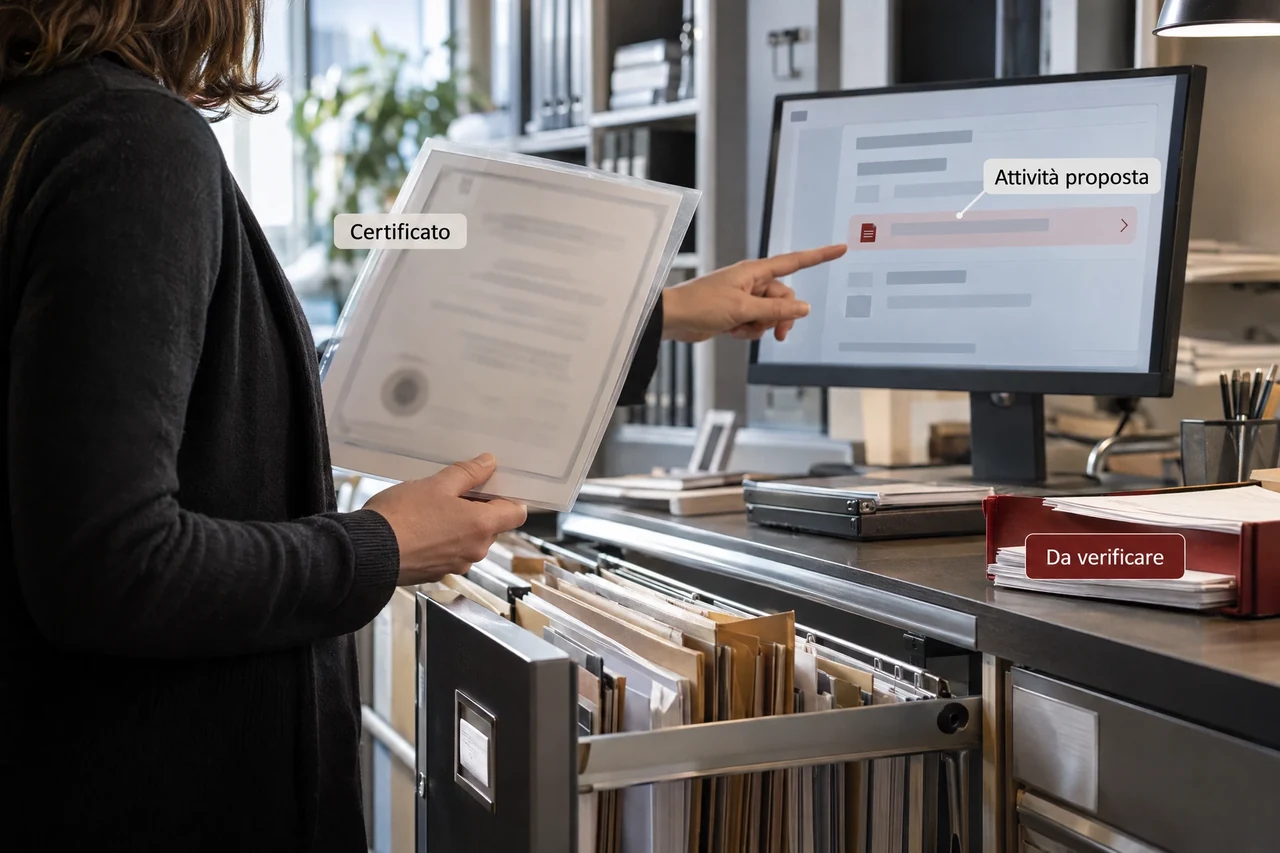
Immaginiamo una PMI che gestisce qualifiche e certificazioni di fornitori. Ogni settimana un addetto controlla una tabella, confronta le scadenze e crea attività per i colleghi. L’obiettivo iniziale non è far decidere all’AI se un fornitore resta qualificato. È individuare record che soddisfano una regola chiara e preparare un promemoria interno.
Nel prototipo, l’agente può leggere soltanto la vista “certificazioni in scadenza” e l’elenco dei referenti. Può creare una bozza di attività interna con nome del fornitore, documento, data e link al record. Non può inviare email, modificare lo stato del fornitore, scaricare documenti completi o cambiare una scadenza. Se la data non è presente, è incoerente o il referente è assente, crea invece una voce “da verificare” senza dedurre nulla.
Prima del rilascio, il team prepara un piccolo set di casi, tutti ipotetici: una scadenza valida, un documento già rinnovato ma non ancora registrato, una data mancante, due record per lo stesso fornitore e un utente senza permesso. Per ogni caso annota cosa dovrebbe comparire nella coda e cosa non deve accadere. Nelle prime settimane il responsabile confronta campioni di attività create dall’agente con la fonte originale. Se crescono eccezioni, duplicati o falsi avvisi, riduce il perimetro o sospende il flusso finché la causa non è chiara.
Questo esempio mostra il vantaggio pratico di un agente: non una risposta generica sulle scadenze, ma un passaggio organizzato tra controllo e coda di lavoro. Mostra anche un limite utile: la valutazione della qualifica resta a chi conosce il contratto, il documento e l’eccezione concreta.
I rischi operativi da affrontare prima del rilascio
Istruzioni nascoste nelle fonti
Email, documenti recuperati e contenuti di terzi possono contenere istruzioni malevole o irrilevanti. Per l’agente sono dati da analizzare, non comandi. OWASP raccomanda di trattare ogni dato esterno come non attendibile, separare istruzioni e contenuto, applicare filtri e validare ciò che entra nel contesto. Questa è una difesa centrale contro la prompt injection, soprattutto quando l’agente consulta fonti variabili.
Permessi troppo larghi
Un unico account con accesso a tutti i file, alla posta e al gestionale amplifica l’errore. Usa identità dedicate, privilegi minimi e strumenti separati per ambienti diversi. L’agente che legge una pratica non deve per questo poter cancellare un archivio o inviare un ordine. Rivedi anche gli accessi quando cambiano ruolo, fornitore o funzione dell’agente.
Dati personali e informazioni riservate
Prima di collegare fonti, mappa quali categorie di dati sono necessarie allo scopo e quali no. Riduci campi, durata di conservazione e persone che possono vedere i registri. La protezione dei dati dipende dal trattamento concreto, dai ruoli e dal contesto: quando l’agente usa dati personali, una valutazione con le figure competenti in privacy e sicurezza aiuta a non trasformare un pilota in un rischio non esaminato.
Fiducia eccessiva nell’output
Un agente può sbagliare lettura, applicare una regola non aggiornata o usare un’integrazione che restituisce dati incompleti. Il NIST propone piani di monitoraggio dopo l’adozione che includano feedback, override, risposta agli incidenti, recupero e gestione delle modifiche. Queste pratiche del NIST sono utili anche a una PMI: basta iniziare da pochi indicatori, come numero di eccezioni, errori confermati, azioni bloccate e tempo necessario per correggerle.
Ruoli, formazione e quadro europeo
Chi usa un agente deve sapere cosa può fare, quali segnali richiedono un controllo e come interromperlo. Non basta distribuire un prompt o una breve istruzione. La Commissione europea chiarisce che l’articolo 4 dell’AI Act richiede a fornitori e deployer di adottare misure per sostenere l’alfabetizzazione AI di personale e altre persone che operano o usano sistemi AI per loro conto, considerando conoscenze, esperienza, formazione e contesto d’uso. Le FAQ della Commissione sull’AI literacy precisano che non è richiesto garantire un livello specifico a ogni singola persona, ma le misure devono essere appropriate al rischio e al contesto.
L’AI Act adotta un approccio basato sul rischio; non ogni agente rientra automaticamente nella stessa categoria. Scopo previsto, settore, persone coinvolte e tipo di decisione contano. Il testo della Regolamento UE 2024/1689 richiama trasparenza, qualità, supervisione umana e gestione proporzionata dei rischi. Per usi che incidono in modo rilevante su persone, sicurezza o diritti, serve un esame più approfondito del caso concreto, anche con supporto professionale se necessario.
In termini pratici, assegna un proprietario al processo, una persona responsabile degli accessi tecnici, chi controlla le eccezioni e chi autorizza le modifiche di regola. Una breve formazione basata su scenari reali — cosa leggere nel registro, quando fermare il flusso, come segnalare un’anomalia — vale più di una presentazione generica sugli strumenti.
Da dove iniziare senza ampliare troppo il perimetro
Scegli un’attività con input relativamente ordinati, una regola di uscita chiara e conseguenze reversibili. Parti in modalità proposta o bozza; osserva gli errori, le eccezioni e il lavoro di controllo; amplia una sola autorizzazione alla volta. La pagina sulle soluzioni AI per aziende può essere un punto di partenza per inquadrare documenti, assistenza e automazioni rispetto al lavoro quotidiano.
Un agente ben progettato non promette autonomia totale. Rende visibili gli obiettivi, limita gli strumenti, chiede conferme dove l’effetto conta e lascia tracce utili quando occorre verificare. Se vuoi descrivere volontariamente un processo o un dubbio, puoi usare l’assistente in basso nella pagina: portare un esempio concreto aiuta a distinguere una buona automazione controllata da un collegamento troppo ampio tra AI e sistemi aziendali.